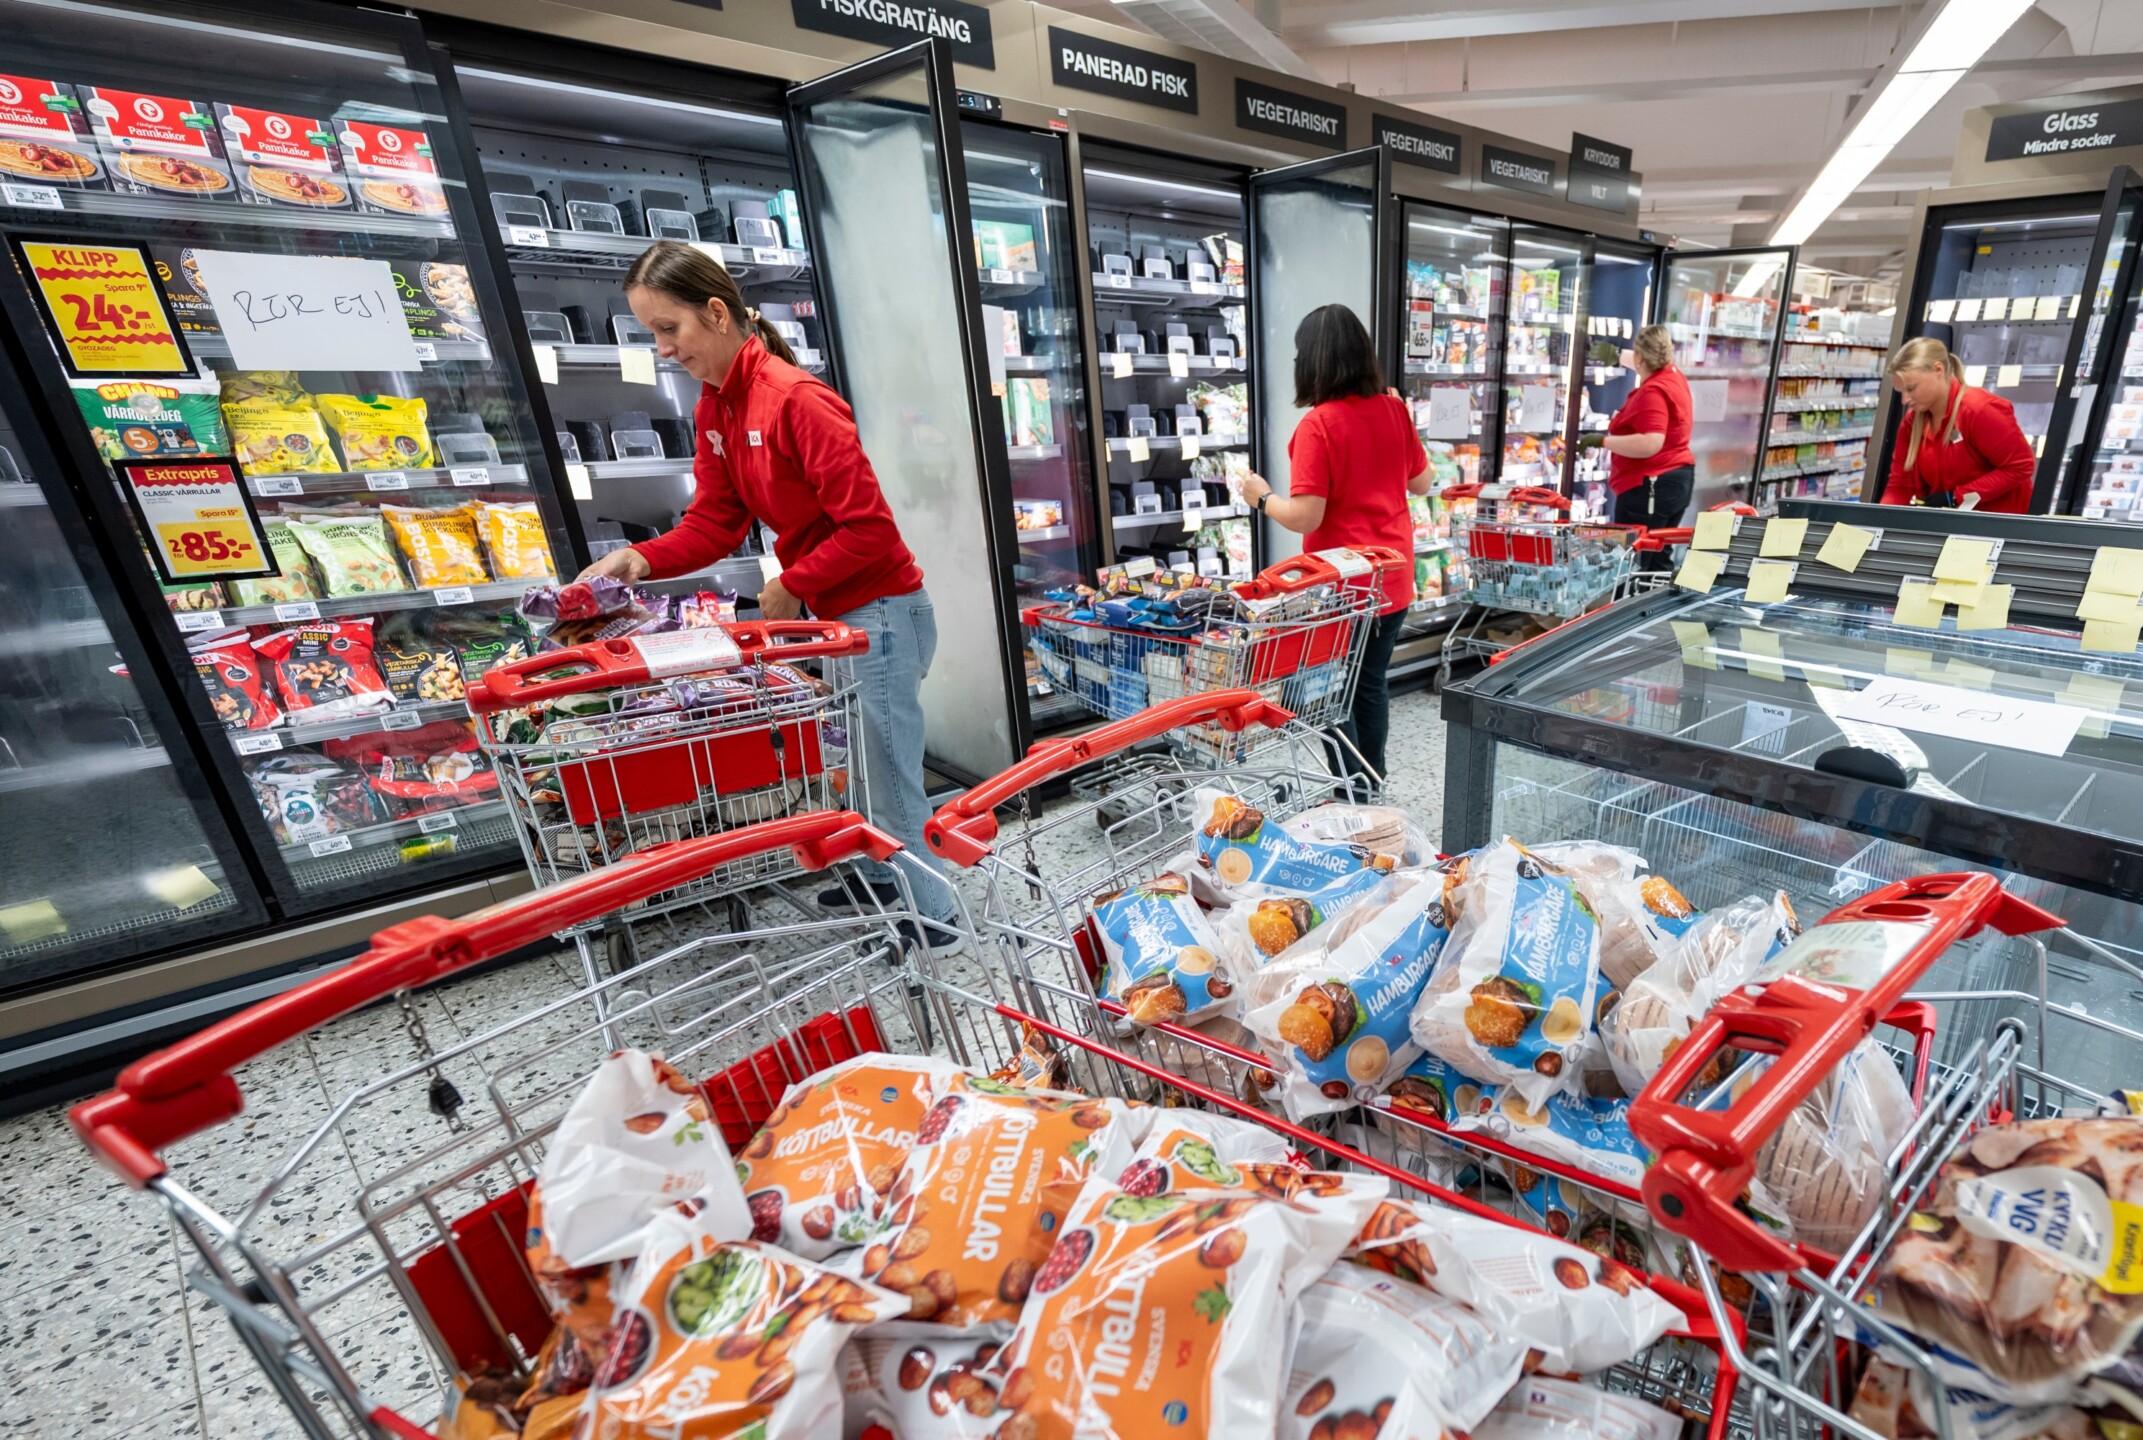
Según las informaciones publicadas, los incidentes afectaron a sistemas utilizados en supermercados y otros negocios de alimentación de Bélgica, Suecia, Irlanda, Estonia, Finlandia, Países Bajos, Luxemburgo, Italia y Portugal. Algunas unidades de refrigeración habrían alcanzado temperaturas de hasta 50 grados, lo que obligó a retirar productos refrigerados y congelados.
Estos incidentes se han visto replicados en el reciente ataque a la autoridad francesa de bancos de sangre (Établissement français du sang, EFS) que afectó a los sistemas de supervisión y control de las cámaras frigoríficas de tres de sus centros en la madrugada del 1 al 2 de noviembre.
En el caso de los supermercados, no todas las compañías ni establecimientos sufrieron el mismo impacto. En algunos casos se vieron afectados unos pocos establecimientos o modelos concretos de equipos. Tampoco se ha confirmado públicamente la identidad de los atacantes ni si todos los incidentes están conectados. Por tanto, conviene evitar las generalizaciones y cualquier especulación sobre su autoría o motivación.
Más allá de los detalles técnicos, el episodio aporta una lección para empresas de cualquier sector: un ciberataque deja de ser un problema exclusivo de IT cuando interrumpe el servicio, afecta al producto o entra en contacto directo con el cliente.
En ese momento se convierte también en una crisis operativa, comercial y reputacional. Su gestión exige activar un modelo de comunicación de crisis ante un ciberataque que coordine a ciberseguridad, operaciones, legal, marketing, atención al cliente, comunicación y dirección.
Qué ha ocurrido con los sistemas de refrigeración de los supermercados
De acuerdo con la información disponible, los atacantes habrían accedido a sistemas conectados empleados para gestionar de forma remota refrigeradores y congeladores. La manipulación de sus configuraciones o mecanismos de descongelación provocó un aumento de la temperatura y, como consecuencia, el deterioro de alimentos.
Los incidentes se produjeron después de otra oleada similar registrada en Francia en octubre de 2026. Aquella afectó a cientos de establecimientos y puso el foco sobre sistemas de control expuestos a internet, equipos antiguos y software pendiente de actualización.
En esta nueva oleada, diferentes cadenas confirmaron incidencias en una parte limitada de sus establecimientos. Algunas retiraron productos de forma preventiva; otras mantuvieron abiertas las tiendas porque solo se habían visto afectadas determinadas unidades.
A fecha de publicación de las primeras informaciones:
- No se ha confirmado públicamente la autoría.
- Ningún grupo ha reivindicado los ataques.
- No está acreditado que todos los incidentes formen parte de una misma operación.
- Las autoridades siguen investigando su alcance y sus posibles conexiones.
- La seguridad alimentaria general de la Unión Europea no se considera comprometida, aunque el desperdicio de alimentos y el impacto económico sí son reales.
Esta distinción es importante también desde el punto de vista de la comunicación. Una empresa debe informar con rapidez, pero sin convertir hipótesis en hechos ni atribuir responsabilidades antes de que existan evidencias suficientes. Y esto es especialmente en este caso, dado que refrigeradores vacíos de los supermercados constituyen una poderosa imagen psicológica que los ciudadanos solemos asociar con la escasez y las crisis nacionales o globales
Por qué un ciberataque puede convertirse en una crisis de negocio
Un ciberataque no se transforma automáticamente en una crisis reputacional. La crisis aparece cuando el incidente afecta a las expectativas de clientes, empleados, proveedores, inversores o autoridades y pone en duda la capacidad de la organización para responder.
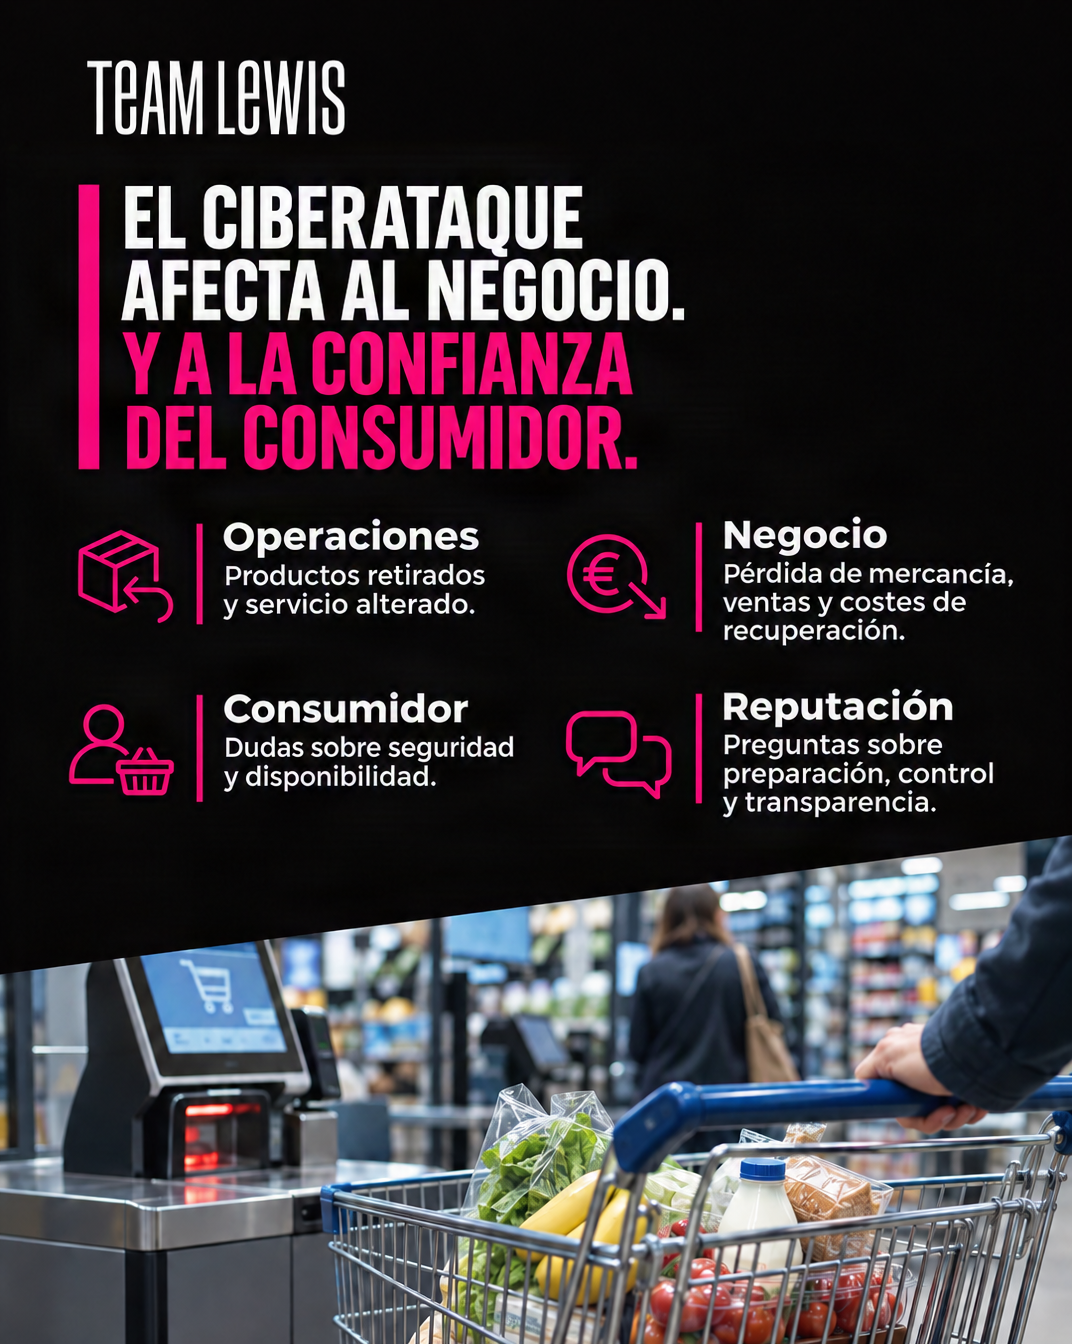
En el caso de los supermercados, las consecuencias no se limitan a la indisponibilidad de un sistema informático. Pueden extenderse a diferentes áreas del negocio:
| Dimensión | Posible impacto |
| Operaciones | Cierre de establecimientos, interrupción del servicio o retirada de productos |
| Consumidor | Dudas sobre la seguridad de los alimentos y la disponibilidad de productos |
| Economía | Pérdida de mercancía, caída de ventas y costes de recuperación |
| Reputación | Percepción de falta de preparación, control o transparencia |
| Cadena de suministro | Dependencia de fabricantes, proveedores tecnológicos y sistemas externos |
| Regulación | Posibles obligaciones de notificación y colaboración con las autoridades |
| Sostenibilidad | Desperdicio de alimentos y cuestionamiento de los protocolos de prevención |
| Comunicación | Presión para informar con rapidez, precisión y coherencia en varios mercados |
Por eso, la comunicación de crisis ante un ciberataque no puede comenzar cuando aparece la primera llamada de un periodista. Debe formar parte del protocolo de respuesta desde el momento en el que se detecta que el incidente puede afectar al servicio, al producto o a los consumidores.
Las primeras horas: qué debe comunicar una empresa
La rapidez importa, pero no puede conseguirse a costa de la precisión. En una crisis todavía abierta, la empresa probablemente no conocerá la causa definitiva, la extensión total del ataque ni el tiempo necesario para recuperar completamente la actividad.
No es necesario esperar a resolver todas esas incógnitas para comunicar. Sí es necesario separar claramente:
- Los hechos confirmados.
- Las circunstancias que siguen investigándose.
- Las decisiones preventivas adoptadas.
- Las consecuencias conocidas para clientes y operaciones.
- El momento o canal de la próxima actualización.
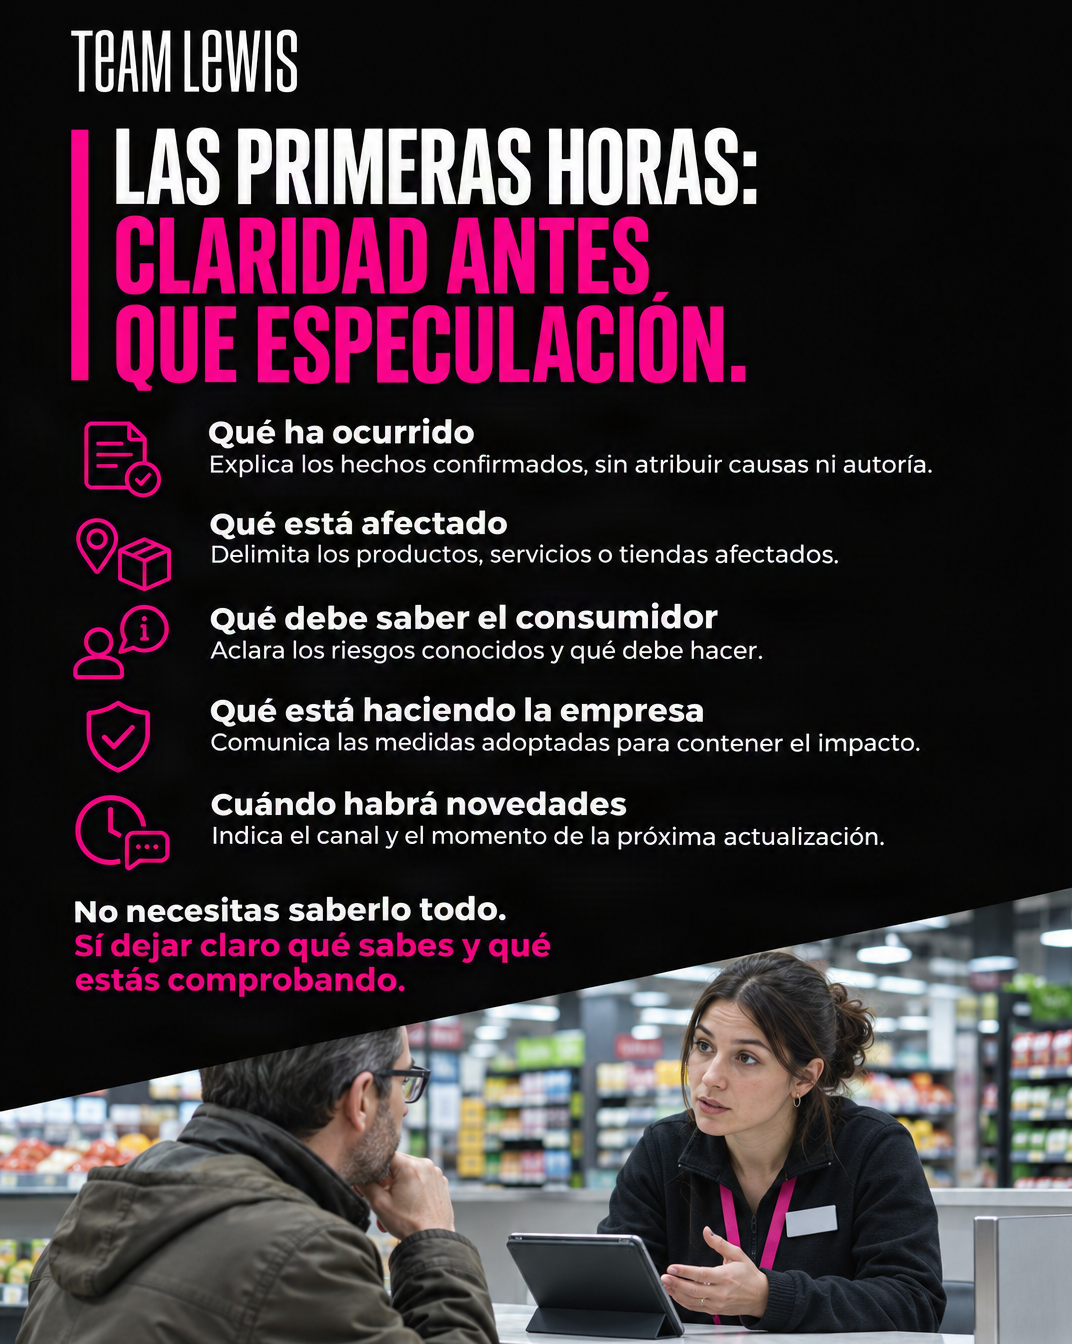
Una primera comunicación debería responder, en la medida de lo posible, a cinco preguntas:
- ¿Qué ha ocurrido?
Describir la incidencia con un lenguaje comprensible, sin especular sobre su autoría o causa definitiva. - ¿Qué servicios, establecimientos o productos están afectados?
Delimitar el impacto conocido y evitar afirmaciones generales si solo se ha visto afectada una parte de la red. - ¿Existe algún riesgo para el consumidor?
Esta es la pregunta prioritaria. Si todavía no existe una respuesta definitiva, debe explicarse qué comprobaciones están en marcha. - ¿Qué medidas ha adoptado la empresa?
Por ejemplo, el aislamiento de los sistemas afectados, la retirada preventiva de productos o la activación de protocolos alternativos. - ¿Cuándo se ofrecerá más información?
La comunicación inicial debe abrir una secuencia de actualizaciones, no funcionar como un mensaje aislado.
Comunicación, ciberseguridad y operaciones deben trabajar juntas
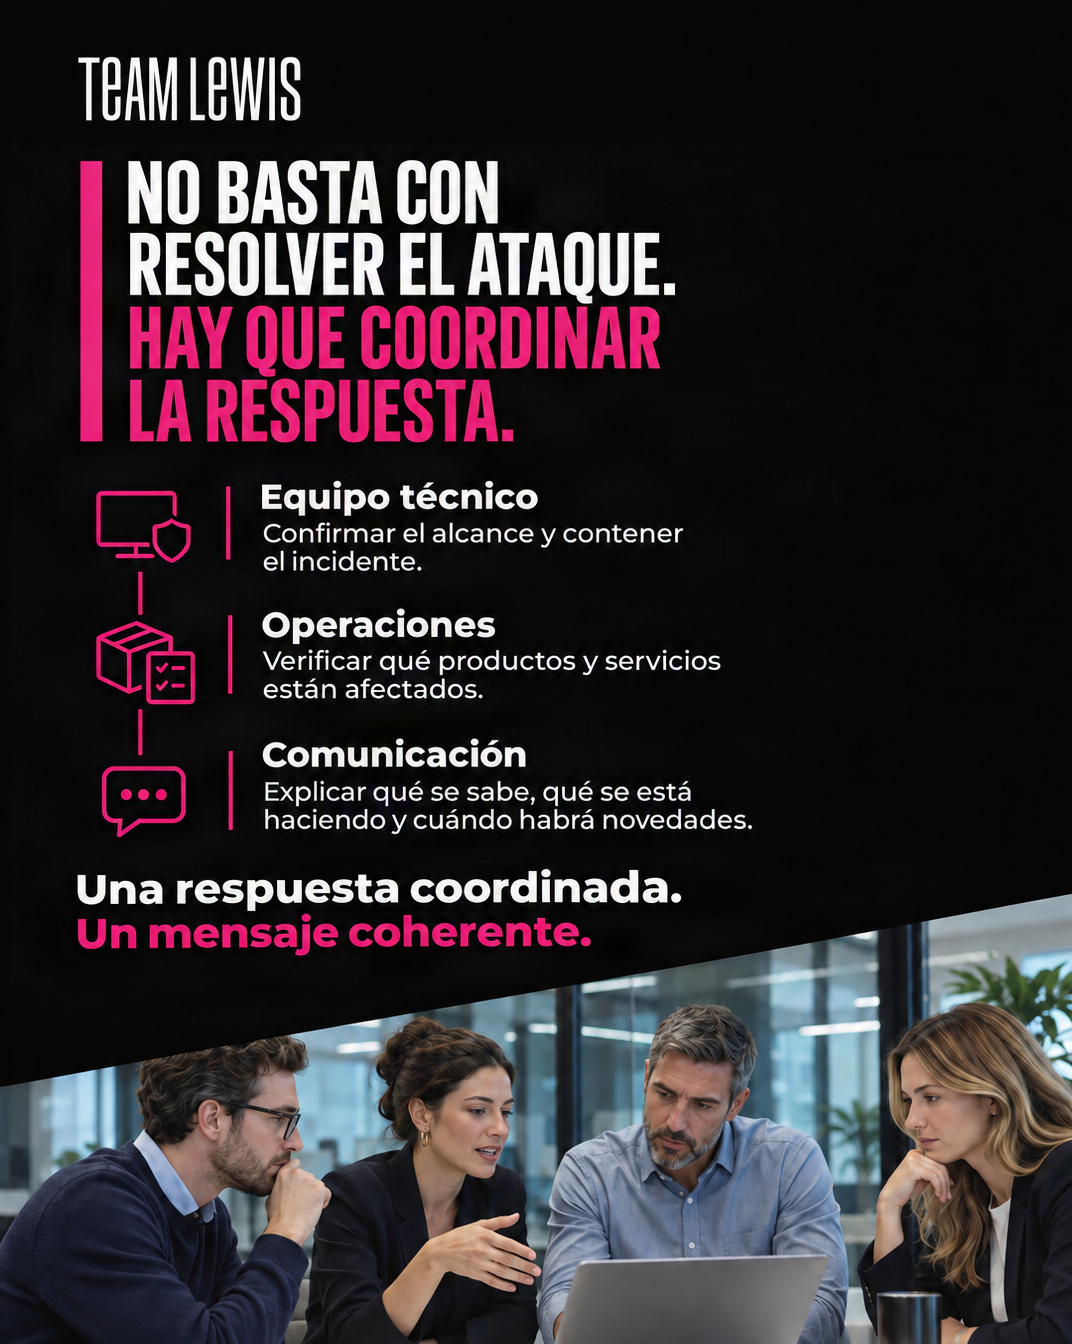
Uno de los principales errores en la gestión de una crisis de ciberseguridad es tratarla como un asunto exclusivamente técnico. El equipo de IT puede contener el ataque, pero no puede determinar por sí solo qué necesitan saber los consumidores, cómo deben actualizarse los canales comerciales o qué portavoz debe atender a los medios.
La respuesta exige una estructura transversal:
| Área | Responsabilidad durante la crisis |
| Ciberseguridad e IT | Verificar el incidente, contenerlo y proporcionar información técnica confirmada |
| Operaciones | Identificar establecimientos, equipos, productos y procesos afectados |
| Calidad y seguridad alimentaria | Evaluar el estado de los productos y definir las medidas preventivas |
| Legal y compliance | Revisar las obligaciones regulatorias y los riesgos de cada comunicación |
| Comunicación | Coordinar mensajes, portavoces, medios y actualizaciones corporativas |
| Marketing | Adaptar campañas, contenidos, promociones y canales comerciales |
| Atención al cliente | Responder con criterios y datos consistentes en todos los puntos de contacto |
| Recursos humanos | Informar a los empleados y facilitar instrucciones operativas |
| Dirección | Validar decisiones críticas y asumir el liderazgo público cuando sea necesario |
Esta coordinación debe estar definida antes de que ocurra un incidente. Si las responsabilidades se deciden en plena crisis, la organización perderá un tiempo valioso y aumentará el riesgo de publicar mensajes contradictorios.
El papel del marketing durante un ciberataque
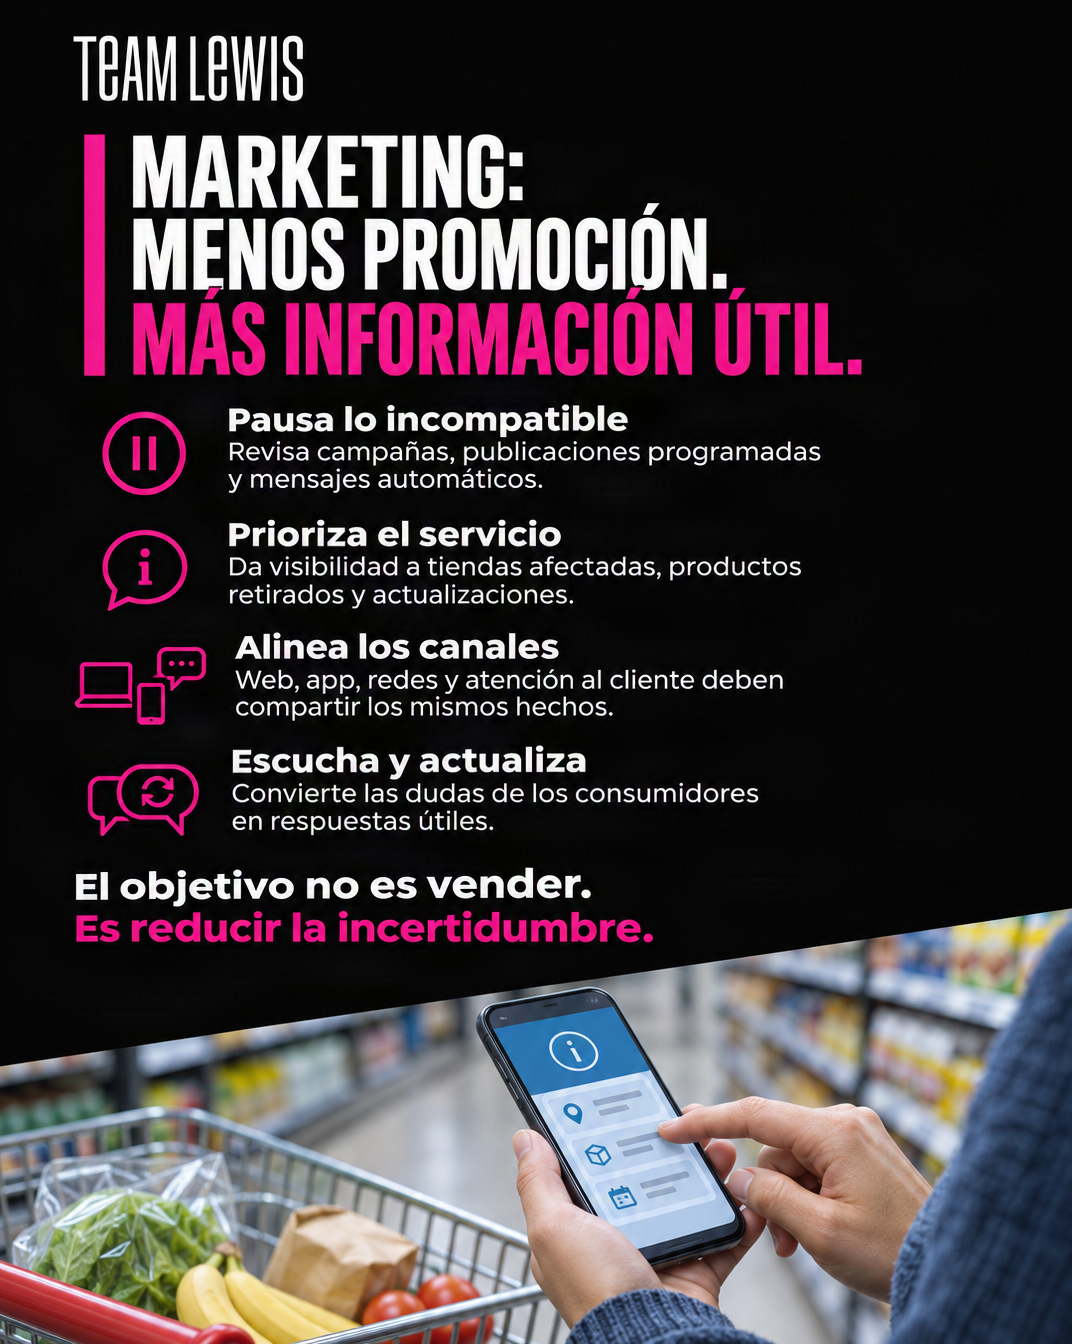
Marketing no debe apropiarse de la respuesta, pero tampoco puede permanecer al margen. Durante un ciberataque con impacto operativo, muchos de los canales gestionados por marketing se convierten en fuentes de información para el consumidor.
La web, la aplicación, las redes sociales, el correo electrónico o las comunicaciones promocionales deben revisarse inmediatamente.
Cinco decisiones de marketing que no pueden esperar
- Pausar las campañas incompatibles con la situación: Una campaña sobre frescura, disponibilidad, confianza o sostenibilidad puede resultar inapropiada si la empresa está retirando productos o cerrando establecimientos. También deben revisarse las publicaciones programadas y los mensajes automatizados.
- Priorizar la información de servicio: Los consumidores necesitan saber qué establecimientos están afectados, qué productos se han retirado, si pueden realizar compras con normalidad y dónde encontrar actualizaciones. Esa información debe ocupar temporalmente más espacio que la comunicación comercial.
- Coordinar todos los canales: La web no puede afirmar que el servicio funciona con normalidad mientras las redes sociales reconocen cierres o incidencias. Las actualizaciones deben partir de una fuente interna común.
- Adaptar la comunicación a cada audiencia: No todos los públicos necesitan el mismo nivel de detalle. Los clientes buscan información práctica, los medios necesitan contexto y portavoces, los empleados requieren instrucciones, los proveedores deben conocer los cambios operativos.
- Monitorizar preguntas y señales de desconfianza: Las búsquedas, los comentarios, las consultas al servicio de atención al cliente y la cobertura mediática permiten detectar dudas que no se habían contemplado. La escucha activa debe servir para actualizar las respuestas, no solamente para medir sentimiento.
Marketing debe contribuir a que la comunicación sea accesible y llegue al público adecuado, pero sin transformar la crisis en una oportunidad promocional. El objetivo inmediato es ofrecer utilidad, reducir la incertidumbre y proteger la confianza.
Recuperar las operaciones no basta: también hay que recuperar la confianza
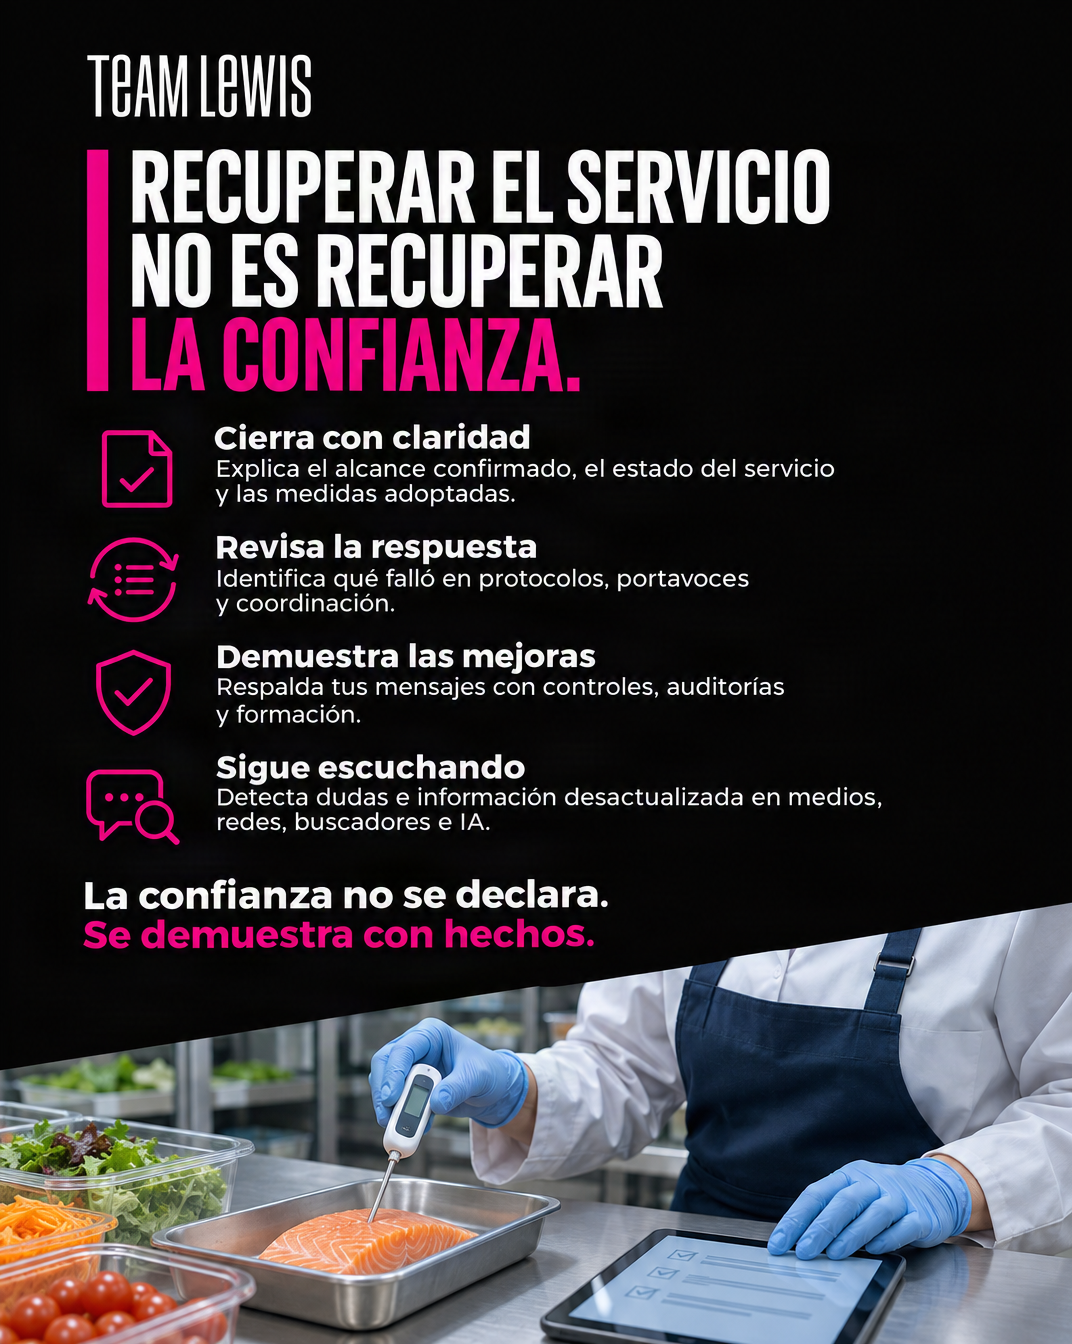
La confianza no se recupera con una declaración genérica sobre el compromiso de la compañía con la seguridad. Se recupera mediante pruebas de que la empresa ha entendido lo ocurrido, ha corregido las vulnerabilidades identificadas y ha mejorado su capacidad de respuesta.
La fase de recuperación debería contemplar al menos cuatro líneas de actuación.
1. Cerrar la comunicación con información útil
Cuando el incidente esté controlado, la empresa debe ofrecer una actualización final o de cierre. Esta comunicación puede incluir:
- El alcance confirmado del incidente.
- Los establecimientos o servicios que se vieron afectados.
- Las medidas adoptadas para proteger a los consumidores.
- El estado actual de la operación.
- Los canales disponibles para resolver dudas.
- Las acciones de mejora que puedan hacerse públicas.
No siempre será posible revelar detalles técnicos, especialmente si existe una investigación abierta. Aun así, la confidencialidad no debería utilizarse como excusa para evitar cualquier explicación.
2. Revisar el protocolo de respuesta
La organización debe analizar tanto la respuesta técnica como la comunicativa. Algunas preguntas relevantes son:
- ¿Cuánto tiempo transcurrió entre la detección y la activación del comité de crisis?
- ¿La empresa pudo delimitar rápidamente los establecimientos afectados?
- ¿Existía un portavoz preparado?
- ¿Los equipos de atención al cliente recibieron información suficiente?
- ¿Se actualizaron todos los canales de forma coordinada?
- ¿Se pausaron a tiempo las campañas programadas?
- ¿Qué preguntas de consumidores y periodistas no estaban previstas?
- ¿Cómo funcionó la coordinación con proveedores y autoridades?
El objetivo no es buscar culpables, sino identificar qué decisiones, procesos y recursos deben mejorarse.
3. Convertir las medidas adoptadas en señales verificables
La comunicación posterior debe apoyarse en hechos. Entre las señales que pueden ayudar a reconstruir la confianza se encuentran:
- Auditorías independientes.
- Actualización de sistemas y protocolos.
- Nuevos controles sobre tecnologías conectadas.
- Revisión de proveedores críticos.
- Formación de empleados.
- Simulaciones de crisis.
- Participación de expertos externos.
- Colaboración con organismos sectoriales o autoridades.
No todas las medidas tienen que comunicarse de inmediato ni con el mismo nivel de detalle. Pero las afirmaciones sobre seguridad y resiliencia resultan más creíbles cuando están respaldadas por acciones concretas.
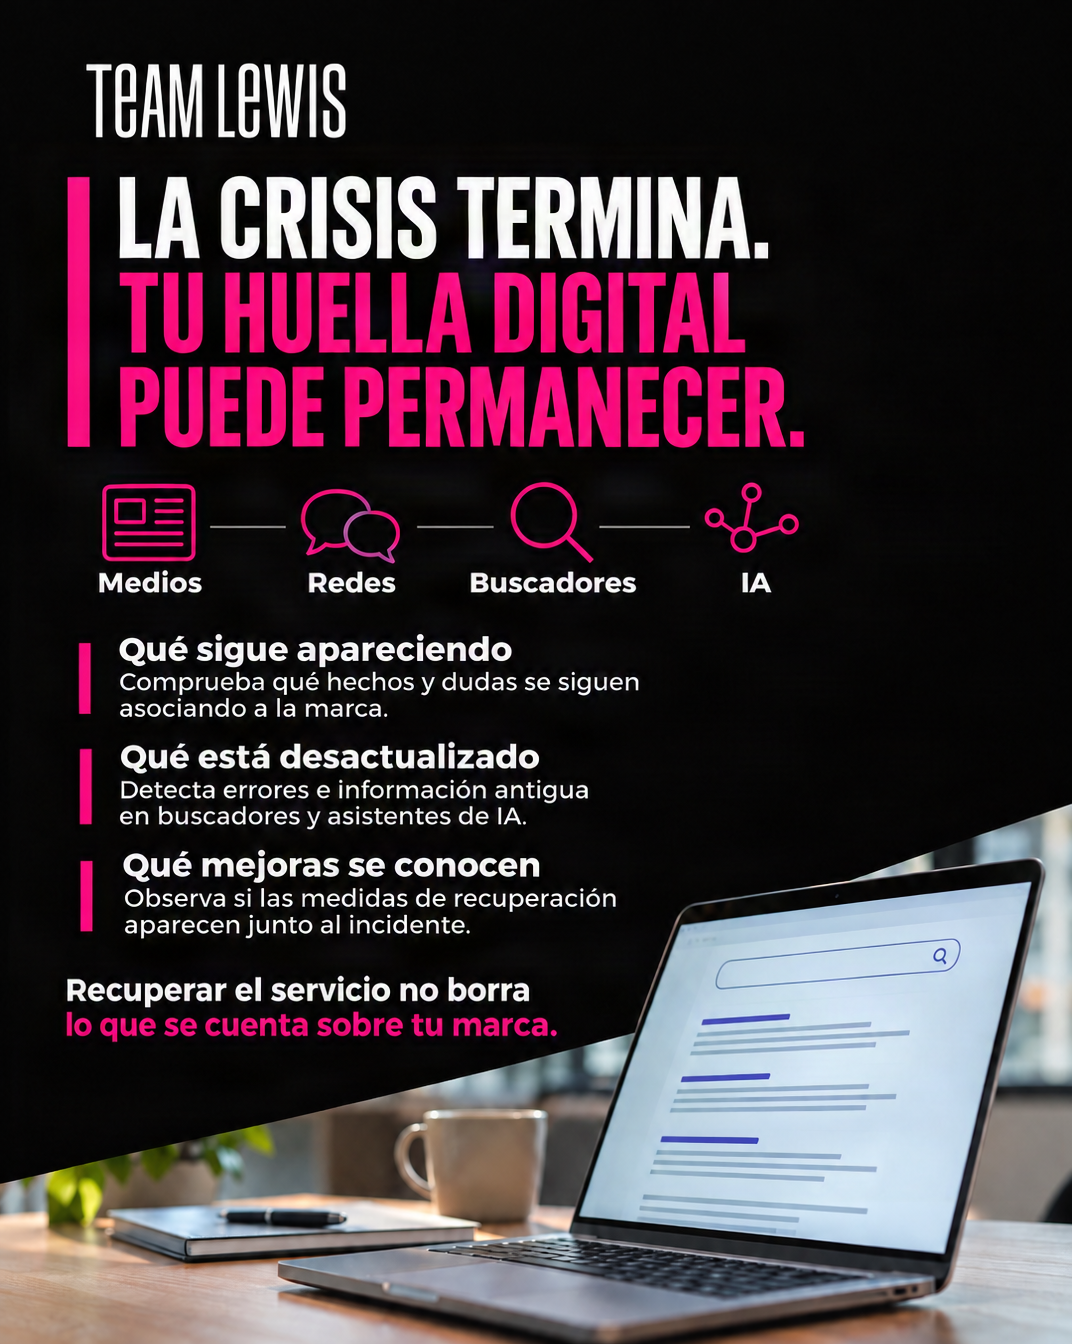
4. Monitorizar la evolución de la narrativa
Tras un ciberataque, la empresa debe observar cómo evoluciona la conversación en medios, redes, buscadores, foros, reseñas y asistentes de inteligencia artificial.
La monitorización no debería limitarse al volumen de menciones o al sentimiento positivo y negativo. También debe identificar:
- Qué hechos se asocian con mayor frecuencia a la marca.
- Qué dudas siguen planteando los consumidores.
- Qué informaciones incorrectas continúan circulando.
- Qué fuentes están definiendo el relato.
- Si las medidas de recuperación llegan a aparecer junto al incidente.
- Si los buscadores y modelos de IA presentan información desactualizada.
Esta última cuestión es especialmente importante. Las crisis dejan una huella digital que puede permanecer mucho después de la recuperación operativa.