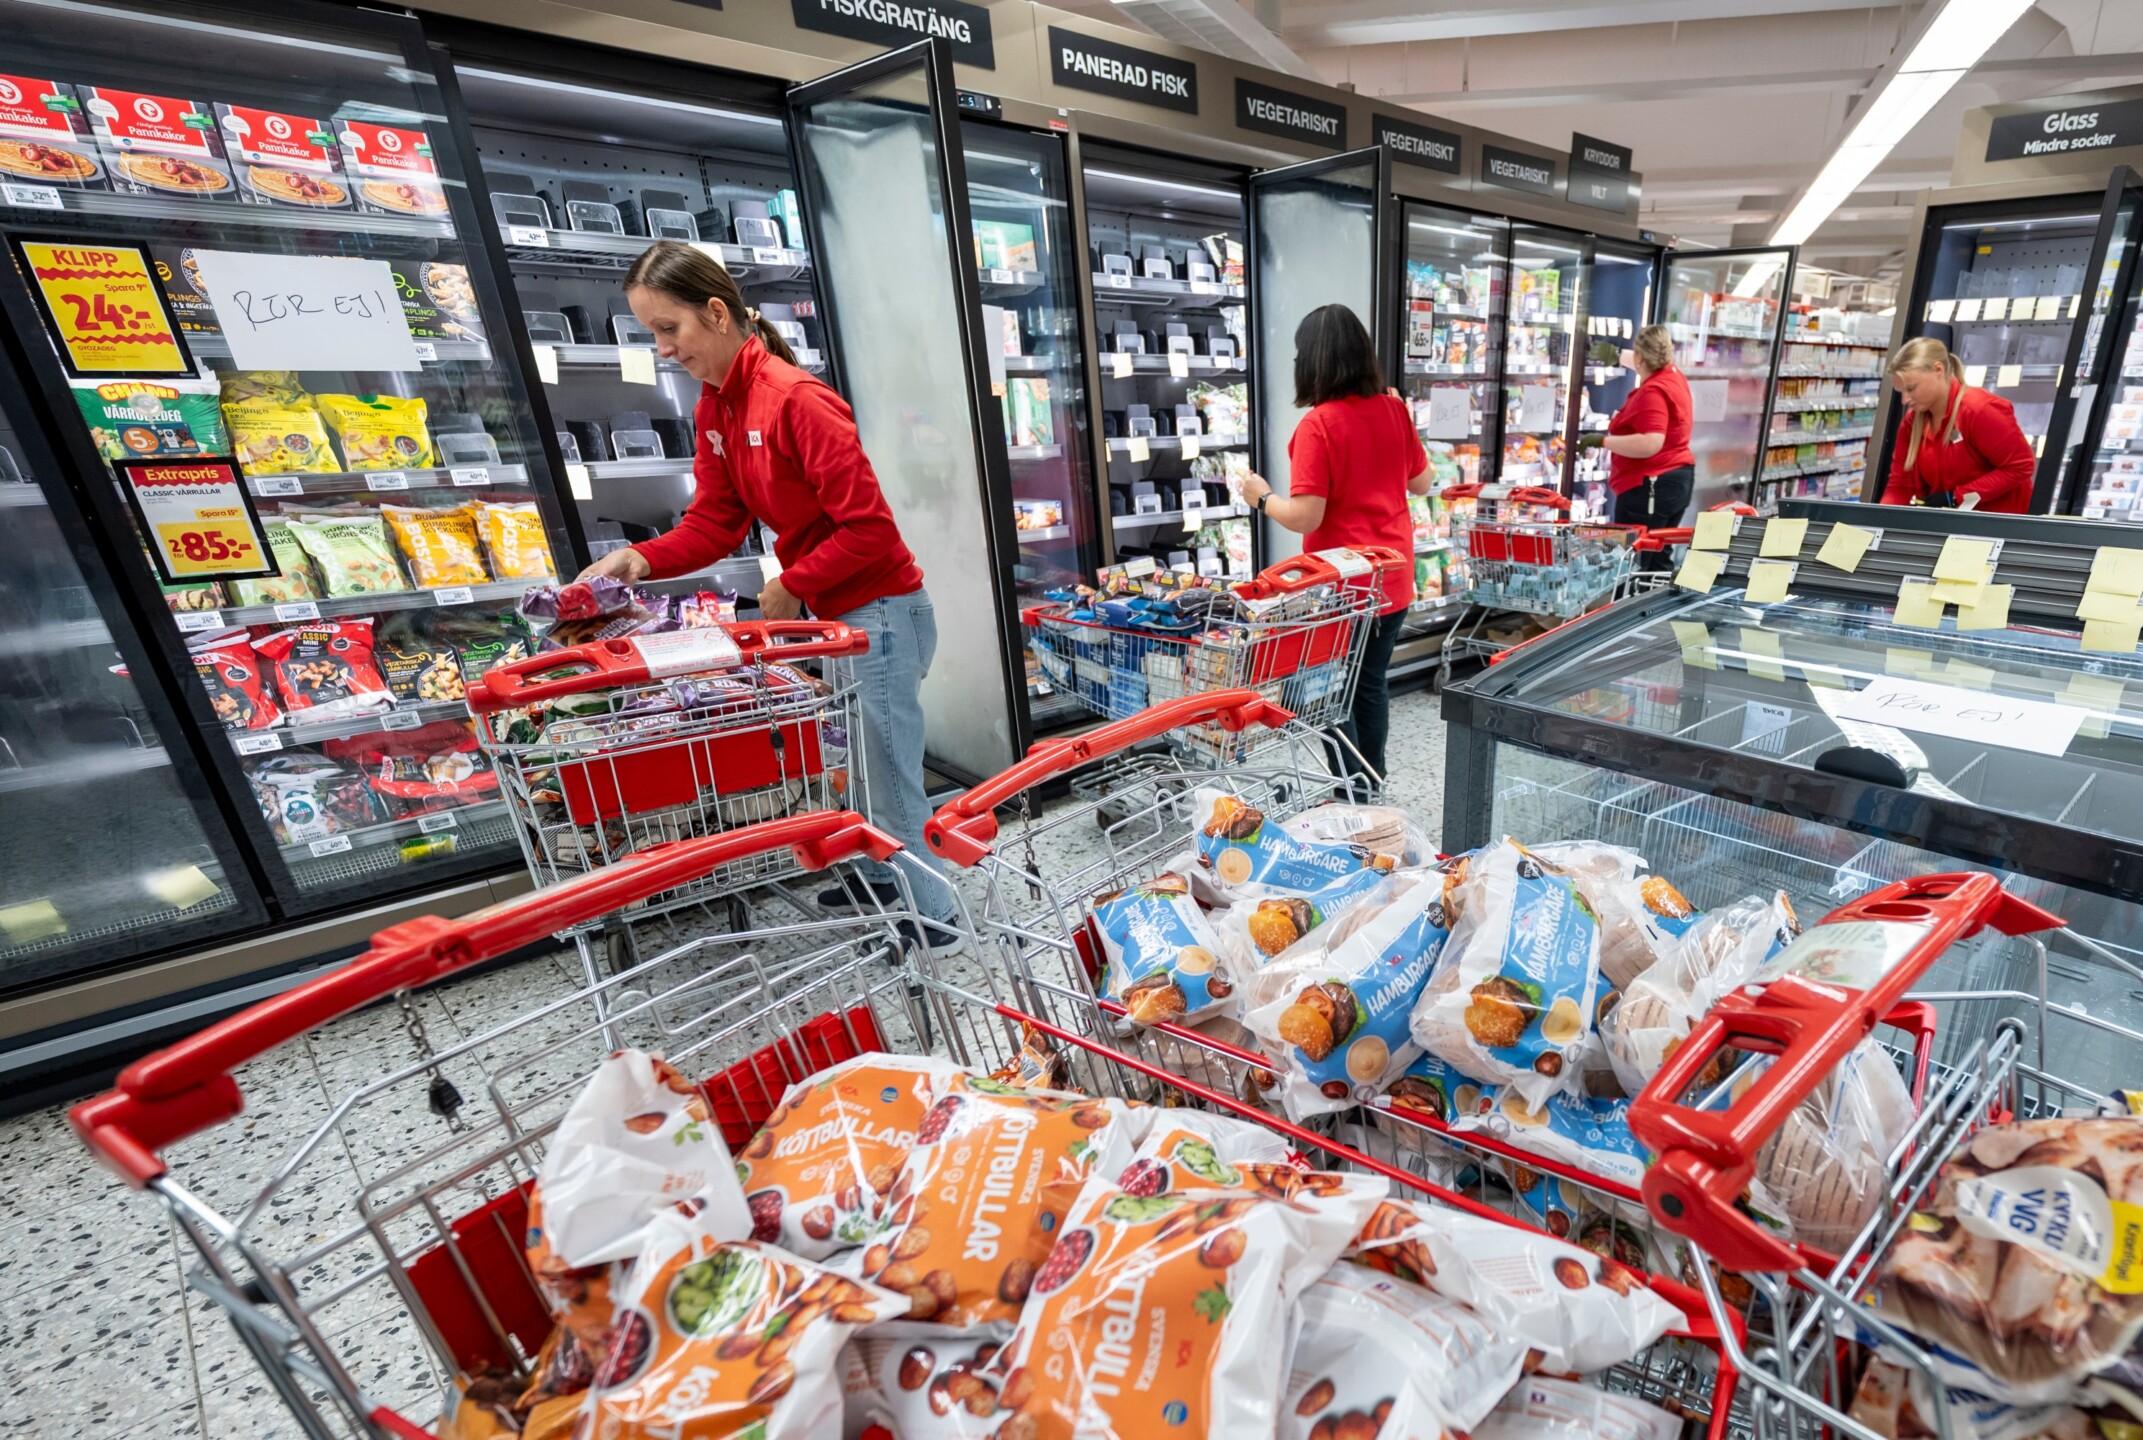
Secondo le informazioni pubblicate, gli incidenti hanno interessato sistemi utilizzati in supermercati e altre attività del settore alimentare in Belgio, Svezia, Irlanda, Estonia, Finlandia, Paesi Bassi, Lussemburgo, Italia e Portogallo. Alcune unità di refrigerazione avrebbero raggiunto temperature fino a 50 gradi, costringendo al ritiro di prodotti refrigerati e congelati.
Questi episodi si sono ripetuti nel recente attacco all’ente francese per la raccolta e la gestione del sangue (Établissement français du sang, EFS), che ha colpito i sistemi di supervisione e controllo delle celle frigorifere di tre suoi centri nella notte tra il 1° e il 2 novembre.
Nel caso dei supermercati, non tutte le aziende o i punti vendita hanno subito lo stesso impatto. In alcuni casi sono stati colpiti solo pochi punti vendita o specifici modelli di apparecchiature. Inoltre, non è stata confermata pubblicamente l’identità degli autori degli attacchi, né se tutti gli incidenti siano collegati tra loro. È quindi opportuno evitare generalizzazioni e qualsiasi speculazione su chi ne sia responsabile o sulle sue motivazioni.
Al di là dei dettagli tecnici, l’episodio offre una lezione alle aziende di qualsiasi settore: un cyberattacco smette di essere un problema esclusivamente IT quando interrompe il servizio, ha un impatto sul prodotto o coinvolge direttamente il cliente.
In quel momento diventa anche una crisi operativa, commerciale e reputazionale. Per gestirla è necessario attivare un modello di comunicazione di crisi per gli attacchi informatici, che coordini i team di cybersecurity, operations, legale, marketing, assistenza clienti e comunicazione, oltre alla direzione aziendale.
The gallery was not found!Cosa è successo ai sistemi di refrigerazione dei supermercati
Secondo le informazioni disponibili, gli autori degli attacchi avrebbero avuto accesso a sistemi connessi utilizzati per gestire da remoto frigoriferi e congelatori. La manipolazione delle impostazioni o dei meccanismi di sbrinamento ha causato un aumento della temperatura e, di conseguenza, il deterioramento degli alimenti.
Gli incidenti si sono verificati dopo un’altra ondata simile registrata in Francia nell’ottobre 2026, che aveva colpito centinaia di punti vendita e acceso i riflettori sui sistemi di controllo esposti a Internet, sulle apparecchiature obsolete e sui software non ancora aggiornati.
In questa nuova ondata, diverse catene hanno confermato problemi in un numero limitato dei propri punti vendita. Alcune hanno ritirato i prodotti a scopo precauzionale, altre hanno mantenuto aperti i negozi perché erano state colpite solo alcune unità di refrigerazione.
Alla data di pubblicazione delle prime notizie:
- Non è stata confermata pubblicamente l’identità degli autori.
- Nessun gruppo ha rivendicato gli attacchi.
- Non è stato accertato che tutti gli incidenti facciano parte di un’unica operazione.
- Le autorità stanno ancora indagando sulla loro portata e sui possibili collegamenti.
- La sicurezza alimentare generale dell’Unione europea non è considerata compromessa, sebbene lo spreco alimentare e l’impatto economico siano reali.
Questa distinzione è importante anche dal punto di vista della comunicazione. Un’azienda deve informare rapidamente, ma senza presentare le ipotesi come fatti né attribuire responsabilità prima che vi siano prove sufficienti. È particolarmente importante in questo caso, perché i frigoriferi vuoti nei supermercati costituiscono un’immagine di forte impatto psicologico, che i cittadini tendono ad associare alla scarsità e alle crisi nazionali o globali.
Perché un cyberattacco può trasformarsi in una crisi aziendale
Un attacco informatico non si trasforma automaticamente in una crisi reputazionale. La crisi emerge quando l’incidente incide sulle aspettative di clienti, dipendenti, fornitori, investitori o autorità e mette in dubbio la capacità dell’organizzazione di rispondere.
Nel caso dei supermercati, le conseguenze non si limitano all’indisponibilità di un sistema informatico. Possono estendersi a diverse aree dell’attività:
| Area | Possibile Impatto |
| Operazioni | Chiusura dei punti vendita, interruzione del servizio o ritiro dei prodotti |
| Consumatori | Dubbi sulla sicurezza alimentare e sulla disponibilità dei prodotti |
| Economia | Perdita di merce, calo delle vendite e costi di ripristino |
| Reputazione | Percezione di scarsa preparazione, controllo o trasparenza |
| Catena di fornitura | Dipendenza da produttori, fornitori tecnologici e sistemi esterni |
| Regolamentazione | Possibili obblighi di notifica e collaborazione con le autorità |
| Sostenibilità | Spreco alimentare e messa in discussione dei protocolli di prevenzione |
| Comunicazione | Pressione a informare rapidamente, con precisione e coerenza in diversi mercati |
Per questo, la comunicazione di crisi in caso di cyberattacco non può iniziare con la prima chiamata di un giornalista. Deve far parte del protocollo di risposta fin dal momento in cui si rileva che l’incidente potrebbe avere un impatto sul servizio, sul prodotto o sui consumatori.
La prima ora: cosa deve comunicare l’azienda
La rapidità è importante, ma non può andare a scapito della precisione. Quando una crisi è ancora in corso, è probabile che l’azienda non conosca la causa definitiva, la portata complessiva dell’attacco né il tempo necessario per ripristinare completamente l’attività.
Non è necessario aspettare che tutte queste incognite siano risolte prima di comunicare. È invece necessario distinguere chiaramente:
- I fatti confermati
- Le circostanze ancora oggetto di indagine.
- Le misure preventive adottate.
- Le conseguenze note per i clienti e le attività operative.
- Il momento o il canale previsto per il prossimo aggiornamento.
Una prima comunicazione dovrebbe rispondere, per quanto possibile, a cinque domande:
- Che cosa è successo?
Descrivere l’incidente con un linguaggio comprensibile, senza avanzare ipotesi sugli autori o sulla causa definitiva. - Quali servizi, punti vendita o prodotti sono interessati?
Delimitare l’impatto noto ed evitare affermazioni generalizzate se è stata colpita solo una parte della rete. - Esiste un rischio per i consumatori?
Questa è la domanda prioritaria. Se non esiste ancora una risposta definitiva, occorre spiegare quali verifiche sono in corso. - Quali misure ha adottato l’azienda?
Per esempio, l’isolamento dei sistemi interessati, il ritiro precauzionale dei prodotti o l’attivazione di protocolli alternativi. - Quando saranno disponibili ulteriori informazioni?
La comunicazione iniziale deve dare avvio a una serie di aggiornamenti, non essere un messaggio isolato.
Comunicazione, cybersecurity e operatività devono lavorare insieme
Uno dei principali errori nella gestione di una crisi di cybersecurity è considerarla una questione esclusivamente tecnica. Il team IT può contenere l’attacco, ma non può stabilire da solo che cosa debbano sapere i consumatori, come aggiornare i canali commerciali o quale portavoce debba rapportarsi con i media.
La risposta richiede una struttura trasversale:
| Area | Responsabilità durante la crisi |
| Cybersecurity e IT | Verificare e contenere l’incidente, fornendo informazioni tecniche confermate |
| Operations | Identificare i punti vendita, le apparecchiature, i prodotti e i processi interessati |
| Qualità e sicurezza alimentare | Valutare lo stato dei prodotti e definire le misure preventive |
| Legale e compliance | Verificare gli obblighi normativi e i rischi associati a ogni comunicazione |
| Comunicazione | Coordinare messaggi, portavoce, rapporti con i media e aggiornamenti aziendali |
| Marketing | Adattare campagne, contenuti, promozioni e canali commerciali |
| Assistenza clienti | Rispondere con criteri e informazioni coerenti in tutti i punti di contatto |
| Risorse umane | Informare i dipendenti e fornire istruzioni operative |
| Direzione | Approvare le decisioni critiche e assumere la guida della comunicazione pubblica quando necessario |
Questo coordinamento deve essere definito prima che si verifichi un incidente. Se le responsabilità vengono assegnate nel pieno della crisi, l’organizzazione perderà tempo prezioso e aumenterà il rischio di diffondere messaggi contraddittori.
Il ruolo del marketing durante un attacco informatico
Il marketing non deve assumere la guida della risposta, ma non può nemmeno restare ai margini. Durante un attacco informatico con un impatto operativo, molti dei canali gestiti dal marketing diventano fonti di informazione per i consumatori.
Il sito web, l’app, i social media, le email e le comunicazioni promozionali devono essere immediatamente verificati.
Cinque decisioni di marketing che non possono aspettare
- Sospendere le campagne incompatibili con la situazione Una campagna incentrata su freschezza, disponibilità, fiducia o sostenibilità può risultare inappropriata se l’azienda sta ritirando prodotti o chiudendo punti vendita. Occorre verificare anche i contenuti programmati e i messaggi automatizzati.
- Dare priorità alle informazioni di servizio I consumatori hanno bisogno di sapere quali punti vendita sono interessati, quali prodotti sono stati ritirati, se possono fare acquisti normalmente e dove trovare aggiornamenti. Queste informazioni devono occupare temporaneamente più spazio rispetto alla comunicazione commerciale.
- Coordinare tutti i canali Il sito web non può affermare che il servizio funziona normalmente mentre sui social media si riconoscono chiusure o disservizi. Gli aggiornamenti devono basarsi su un’unica fonte interna condivisa.
- Adattare la comunicazione a ogni pubblico Non tutti gli interlocutori hanno bisogno dello stesso livello di dettaglio. I clienti cercano informazioni pratiche, i media hanno bisogno di contesto e portavoce, i dipendenti necessitano di istruzioni e i fornitori devono conoscere i cambiamenti operativi.
- Monitorare le domande e i segnali di sfiducia Le ricerche online, i commenti, le richieste al servizio clienti e la copertura mediatica permettono di individuare dubbi che non erano stati presi in considerazione. L’ascolto attivo deve servire ad aggiornare le risposte, non soltanto a misurare il sentiment.
Il marketing deve contribuire a rendere la comunicazione accessibile e a raggiungere il pubblico giusto, senza però trasformare la crisi in un’opportunità promozionale. L’obiettivo immediato è offrire informazioni utili, ridurre l’incertezza e proteggere la fiducia.
Non basta ripristinare l’operatività: bisogna anche riconquistare la fiducia
La fiducia non si riconquista con una dichiarazione generica sull’impegno dell’azienda per la sicurezza. Si riconquista dimostrando che l’azienda ha compreso quanto accaduto, ha corretto le vulnerabilità individuate e ha migliorato la propria capacità di risposta.
La fase di ripresa dovrebbe prevedere almeno quattro linee di intervento.
1. Concludere la comunicazione con informazioni utili
Quando l’incidente è sotto controllo, l’azienda deve fornire un aggiornamento finale o di chiusura. Questa comunicazione può includere:
- La portata confermata dell’incidente.
- I punti vendita o i servizi interessati.
- Le misure adottate per proteggere i consumatori.
- Lo stato attuale delle attività.
- I canali disponibili per chiarire eventuali dubbi.
- Le azioni di miglioramento che possono essere rese pubbliche.
Non sempre sarà possibile divulgare dettagli tecnici, soprattutto se è in corso un’indagine. La riservatezza, tuttavia, non dovrebbe essere usata come pretesto per evitare qualsiasi spiegazione.
2. Rivedere il protocollo di risposta
L’organizzazione deve analizzare sia la risposta tecnica sia quella comunicativa. Tra le domande rilevanti:
- Quanto tempo è trascorso tra il rilevamento dell’incidente e l’attivazione del comitato di crisi?
- L’azienda è riuscita a individuare rapidamente i punti vendita interessati?
- Era disponibile un portavoce preparato?
- I team di assistenza clienti hanno ricevuto informazioni sufficienti?
- Tutti i canali sono stati aggiornati in modo coordinato?
- Le campagne programmate sono state sospese in tempo?
- Quali domande di consumatori e giornalisti non erano state previste?
- Come ha funzionato il coordinamento con fornitori e autorità?
L’obiettivo non è cercare colpevoli, ma identificare le decisioni, i processi e le risorse da migliorare.
3. Tradurre le misure adottate in segnali verificabili
La comunicazione successiva deve basarsi sui fatti. Tra i segnali che possono contribuire a ricostruire la fiducia ci sono:
- Audit indipendenti.
- Aggiornamento di sistemi e protocolli.
- Nuovi controlli sulle tecnologie connesse.
- Verifica dei fornitori critici.
- Formazione dei dipendenti.
- Simulazioni di crisi.
- Coinvolgimento di esperti esterni.
- Collaborazione con organismi di settore o autorità.
Non tutte le misure devono essere comunicate immediatamente o con lo stesso livello di dettaglio. Tuttavia, le dichiarazioni sulla sicurezza e sulla resilienza risultano più credibili quando sono sostenute da azioni concrete.
4. Monitorare l’evoluzione della narrazione
Dopo un cyberattacco, l’azienda deve osservare come evolve la conversazione su media, social, motori di ricerca, forum, recensioni e assistenti di intelligenza artificiale.
Il monitoraggio non dovrebbe limitarsi al volume delle menzioni o al sentiment positivo e negativo. Dovrebbe anche individuare:
- Quali fatti vengono associati più frequentemente al brand.
- Quali dubbi continuano a esprimere i consumatori.
- Quali informazioni errate continuano a circolare.
- Quali fonti stanno definendo la narrazione.
- Se le misure di ripresa vengono menzionate insieme all’incidente.
- Se i motori di ricerca e i modelli di IA presentano informazioni non aggiornate.
Quest’ultimo punto è particolarmente importante. Le crisi lasciano un’impronta digitale che può permanere a lungo dopo il ripristino dell’operatività.